Het woord “patch” komt uit het Engels en betekent “patch”. Dit beschrijft wat erachter zit en de functionaliteit is al erg goed: net zoals een patch een gat kan dichten, sluit patches hiaten in IT-applicaties. Op deze manier worden softwareapplicaties bijgewerkt, verbeterd, uitgebreid of zelfs gecorrigeerd met patches. Onder bepaalde omstandigheden kan dit ook zonder tussenkomst van de gebruiker worden gedaan.
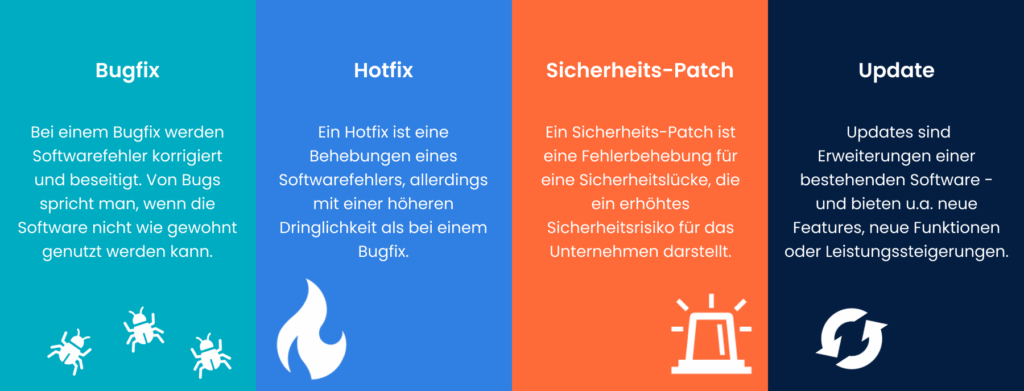
In het algemeen zijn er vier categorieën patches: bugfix, hotfix, beveiligingspatch en de update.
Bugfix: Een bugfix corrigeert en elimineert softwarefouten. Als een programma een “bug” heeft, zijn er storingen of storingen en kan de gebruiker de software niet gebruiken zoals de ontwikkelaars het bedoelen. Voorbeelden zijn: Een functie is niet langer toegankelijk, het inloggen werkt niet of het programma sluit zichzelf.
Hotfix: Een hotfix lost ook softwarebugs op. Het enige verschil met een bugfix is de urgentie waarmee de bug wordt opgelost. Hier komt de naam “hotfix” vandaan. Hier worden de Engelse woorden “hot” en “fix” samengevoegd, wat suggereert dat de softwarebug een kritiek probleem is dat snel opgelost moet worden. Een voorbeeld kan zijn dat de beperking leidt tot een opeenstapeling van klantklachten dat de bug andere applicaties of zelfs meer productiegebieden treft.
Beveiligingspatch: Een beveiligingspatch is een oplossing voor een kwetsbaarheid die een verhoogd beveiligingsrisico voor de organisatie vormt. Dit is wanneer criminele actoren bestaande kwetsbaarheden in een softwarestuk kunnen misbruiken en toegang kunnen krijgen tot het systeem om kwaadaardige code uit te voeren en zo het hele systeem te compromitteren. Zero-day kwetsbaarheden zijn bijzonder verraderlijk. In deze gevallen weten cybercriminelen van de bestaande kwetsbaarheid en maken ze er gebruik van voordat de softwareleverancier zich bewust is van het bestaan van de kwetsbaarheid en dus voordat een beveiligingspatch beschikbaar kan worden gesteld aan gebruikers. Bekende zero-day kwetsbaarheden zijn onder andere de beveiligingskwetsbaarheden rond de Microsoft Exchange Server. Opnieuw maakten aanvallers gebruik van de kwetsbaarheden voordat Microsoft zelf van de kwetsbaarheden op de hoogte was.
Updates: Updates zijn uitbreidingen en verlengingen van bestaande software. In tegenstelling tot de hierboven genoemde voorbeelden gaat dit niet om het oplossen van een bug of storing, maar om het bieden van verdere ontwikkelingen of optimalisaties van de software – bijvoorbeeld via nieuwe functies, nieuwe functies of simpelweg een prestatieverbetering.
Waarom zijn ze zo belangrijk?
Patches en updates hebben veel voordelen. Updates zorgen vaak voor betere prestaties. Werk en hantering worden vaak eenvoudiger en geoptimaliseerd. Het zorgt er ook voor dat compatibiliteit met andere softwaretoepassingen of hardware-elementen behouden blijft.
Bovenal speelt het beveiligingsaspect echter een grote rol. Als bugs en fouten niet tijdig worden opgelost, bestaat het risico dat ze vatbaarder worden voor virussen, trojans en andere malware (malware). Beveiligingspatches moeten altijd onmiddellijk worden geïnstalleerd. Dit is de enige manier om ervoor te zorgen dat geen criminele actoren deze gaten misbruiken om ongeautoriseerde toegang tot de systemen te krijgen.
Hoe gaat u patches correct om?
Informeer uzelf regelmatig. Als u softwaretoepassingen in uw bedrijf gebruikt, is het raadzaam om de ontwikkelingen rondom deze software goed in de gaten te houden om snel te kunnen reageren bij hiaten. Als u dit zelf niet kunt doen, neem dan contact op met uw IT-dienstverlener.
Opmerking: Perseus biedt alle bedrijven die het online portaal voor cybersecurity gebruiken een dreigingsnieuwsbrief aan die hen informeert over actuele beveiligingslekken.
Pas patches toe – en vooral beveiligingspatches – direct en direct.
Installeer software-updates zo snel mogelijk.
Maak een richtlijn voor het afhandelen van patches en verduidelijkt de verantwoordelijkheden en verantwoordelijkheden binnen je organisatie. Zorg ervoor dat alle medewerkers op de hoogte zijn van het beleid en weten met wie ze contact kunnen opnemen indien nodig.