

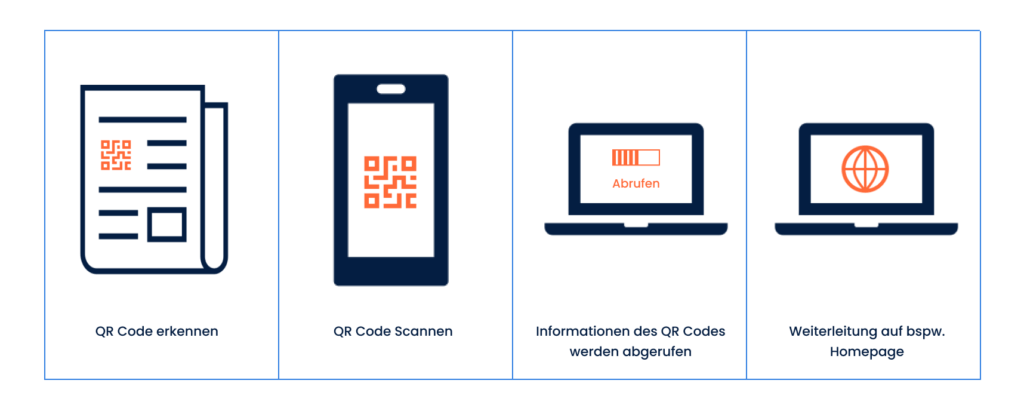
De motivatie van criminelen bij het kwaken verschilt niet van andere phishingmethoden. Ook hier ligt de focus op het verleiden van gebruikers tot snelle, ondoordachte acties. Op deze manier willen de aanvallers vertrouwelijke en persoonlijke informatie verkrijgen en/of malware installeren op de systemen van de doelwitten. Net als bij conventionele phishing worden triggers gebruikt: urgentie wordt gesuggereerd, de gebruiker wordt aangespoord voorzichtig te zijn, of nieuwsgierigheid wordt gewekt door exclusieve kennis of speciale aanbiedingen te bieden.
Zo kun je bijvoorbeeld e-mails ontvangen met QR-codes over nieuwe aanbiedingen, bepaalde service-uitbreidingen of aanbiedingen die alleen voor jou zijn en voor korte tijd.
Of je ontvangt een bericht waarin wordt gevraagd je toegangsgegevens bij te werken. Met de QR-code word je snel en eenvoudig doorgestuurd naar de bijbehorende website van de vermeende aanbieder. Je kunt ook gevraagd worden om documenten of bepaalde bestanden te downloaden.
Als slachtoffers in de quishingpoging trappen en het verzoek om de QR-code te scannen volgen, kunnen ze onmiddellijk malware downloaden of gevoelige gegevens invoeren op een nepwebsite, die ook in handen van cybercriminelen valt. De aanvallers kunnen de informatie vervolgens gebruiken voor hun criminele doeleinden, zoals toegang krijgen tot computers, netwerken en systemen, of malware sturen naar gevangen contactbestanden.
Persoonlijke informatie, klantgegevens, gebruikersgegevens, toegangsgegevens en betalingsgegevens zijn bijzonder interessant voor dreigingsactoren. Criminele hackers gebruiken QR-codes om gebruikers naar frauduleuze websites te leiden. Als de gebruikersnaam en het wachtwoord daar worden ingevoerd, zijn deze ook bekend bij de cybercriminelen. Als de slachtoffers ook betalingsgegevens invoeren, valt deze informatie ook in handen van de cybercriminelen.
In principe overal. Het gebruik en de acceptatie van QR-codes nemen enorm toe. Omdat ze eenvoudig, snel en contactloos kunnen worden gebruikt, besluiten steeds meer bedrijven QR-codes te gebruiken. De methode wordt ook steeds populairder aan de gebruikerskant. Steeds meer mensen weten hoe ze het moeten gebruiken en de codes moeten scannen om aanbiedingen, contactgegevens, informatie, actuele informatie, tijdschema’s of dergelijke op te halen. De criminele hackers maken hier gebruik van. Hoewel conventionele phishing-e-mails of smishing (phishing via SMS) momenteel nog wijdverspreider zijn, vormt quishing een groeiende bedreiging.
Het BSI (Federal Office for Information Security) waarschuwt momenteel voor dit type aanval, omdat de URL achter QR-codes enerzijds moeilijk te herkennen is voor medewerkers. Anderzijds detecteren spamfilters al een groot aantal phishing-e-mails, maar QR-codes blijven uitdagingen voor filters. IT-beveiligingsoplossingen scannen bijlagen en URL’s om phishing-e-mails eruit te filteren. Een QR-code wordt echter vaak gezien als een onschuldig afbeeldingsbestand en overwint daarmee de beschermende maatregelen.
Momenteel vindt “quishing” plaats in naam van Microsoft – specifiek de Microsoft 365 clouddienst. In een eerste stap worden hier gebruikersgegevens afgetapt. In de tweede stap worden de getroffen gebruikers vervolgens doorgestuurd naar een nep maar verbazingwekkend realistisch ogende inlogpagina voor Microsoft 365. Hier worden toegangsgegevens onderschept die worden gebruikt voor verdere cyberaanvallen.
 Onze tip:
Smartphones maken voor veel mensen deel uit van het dagelijks werkleven. Of je nu een bedrijfssmartphone hebt of je privésmartphone voor werk gebruikt – de beveiligingsnormen voor mobiele apparaten moeten worden gedefinieerd en toegankelijk gemaakt voor alle medewerkers. Het moet duidelijk gereguleerd zijn voor welke doeleinden de smartphone gebruikt mag worden. Daarnaast moet de smartphone voldoen aan de huidige beveiligingsnormen. Belangrijke beveiligingsupdates moeten altijd snel worden uitgevoerd en tweefactor- of multifactorauthenticatie moet worden gebruikt als dit zinvol is en mogelijk is.